¶ Аудит-лог
Функция помогает администраторам видеть полную историю важных действий в системе: кто, когда и что сделал, с каким результатом и к какому объекту это относилось. Это повышает прозрачность работы, помогает расследовать инциденты, отслеживать изменения и подтверждать действия пользователей при внутренних проверках.
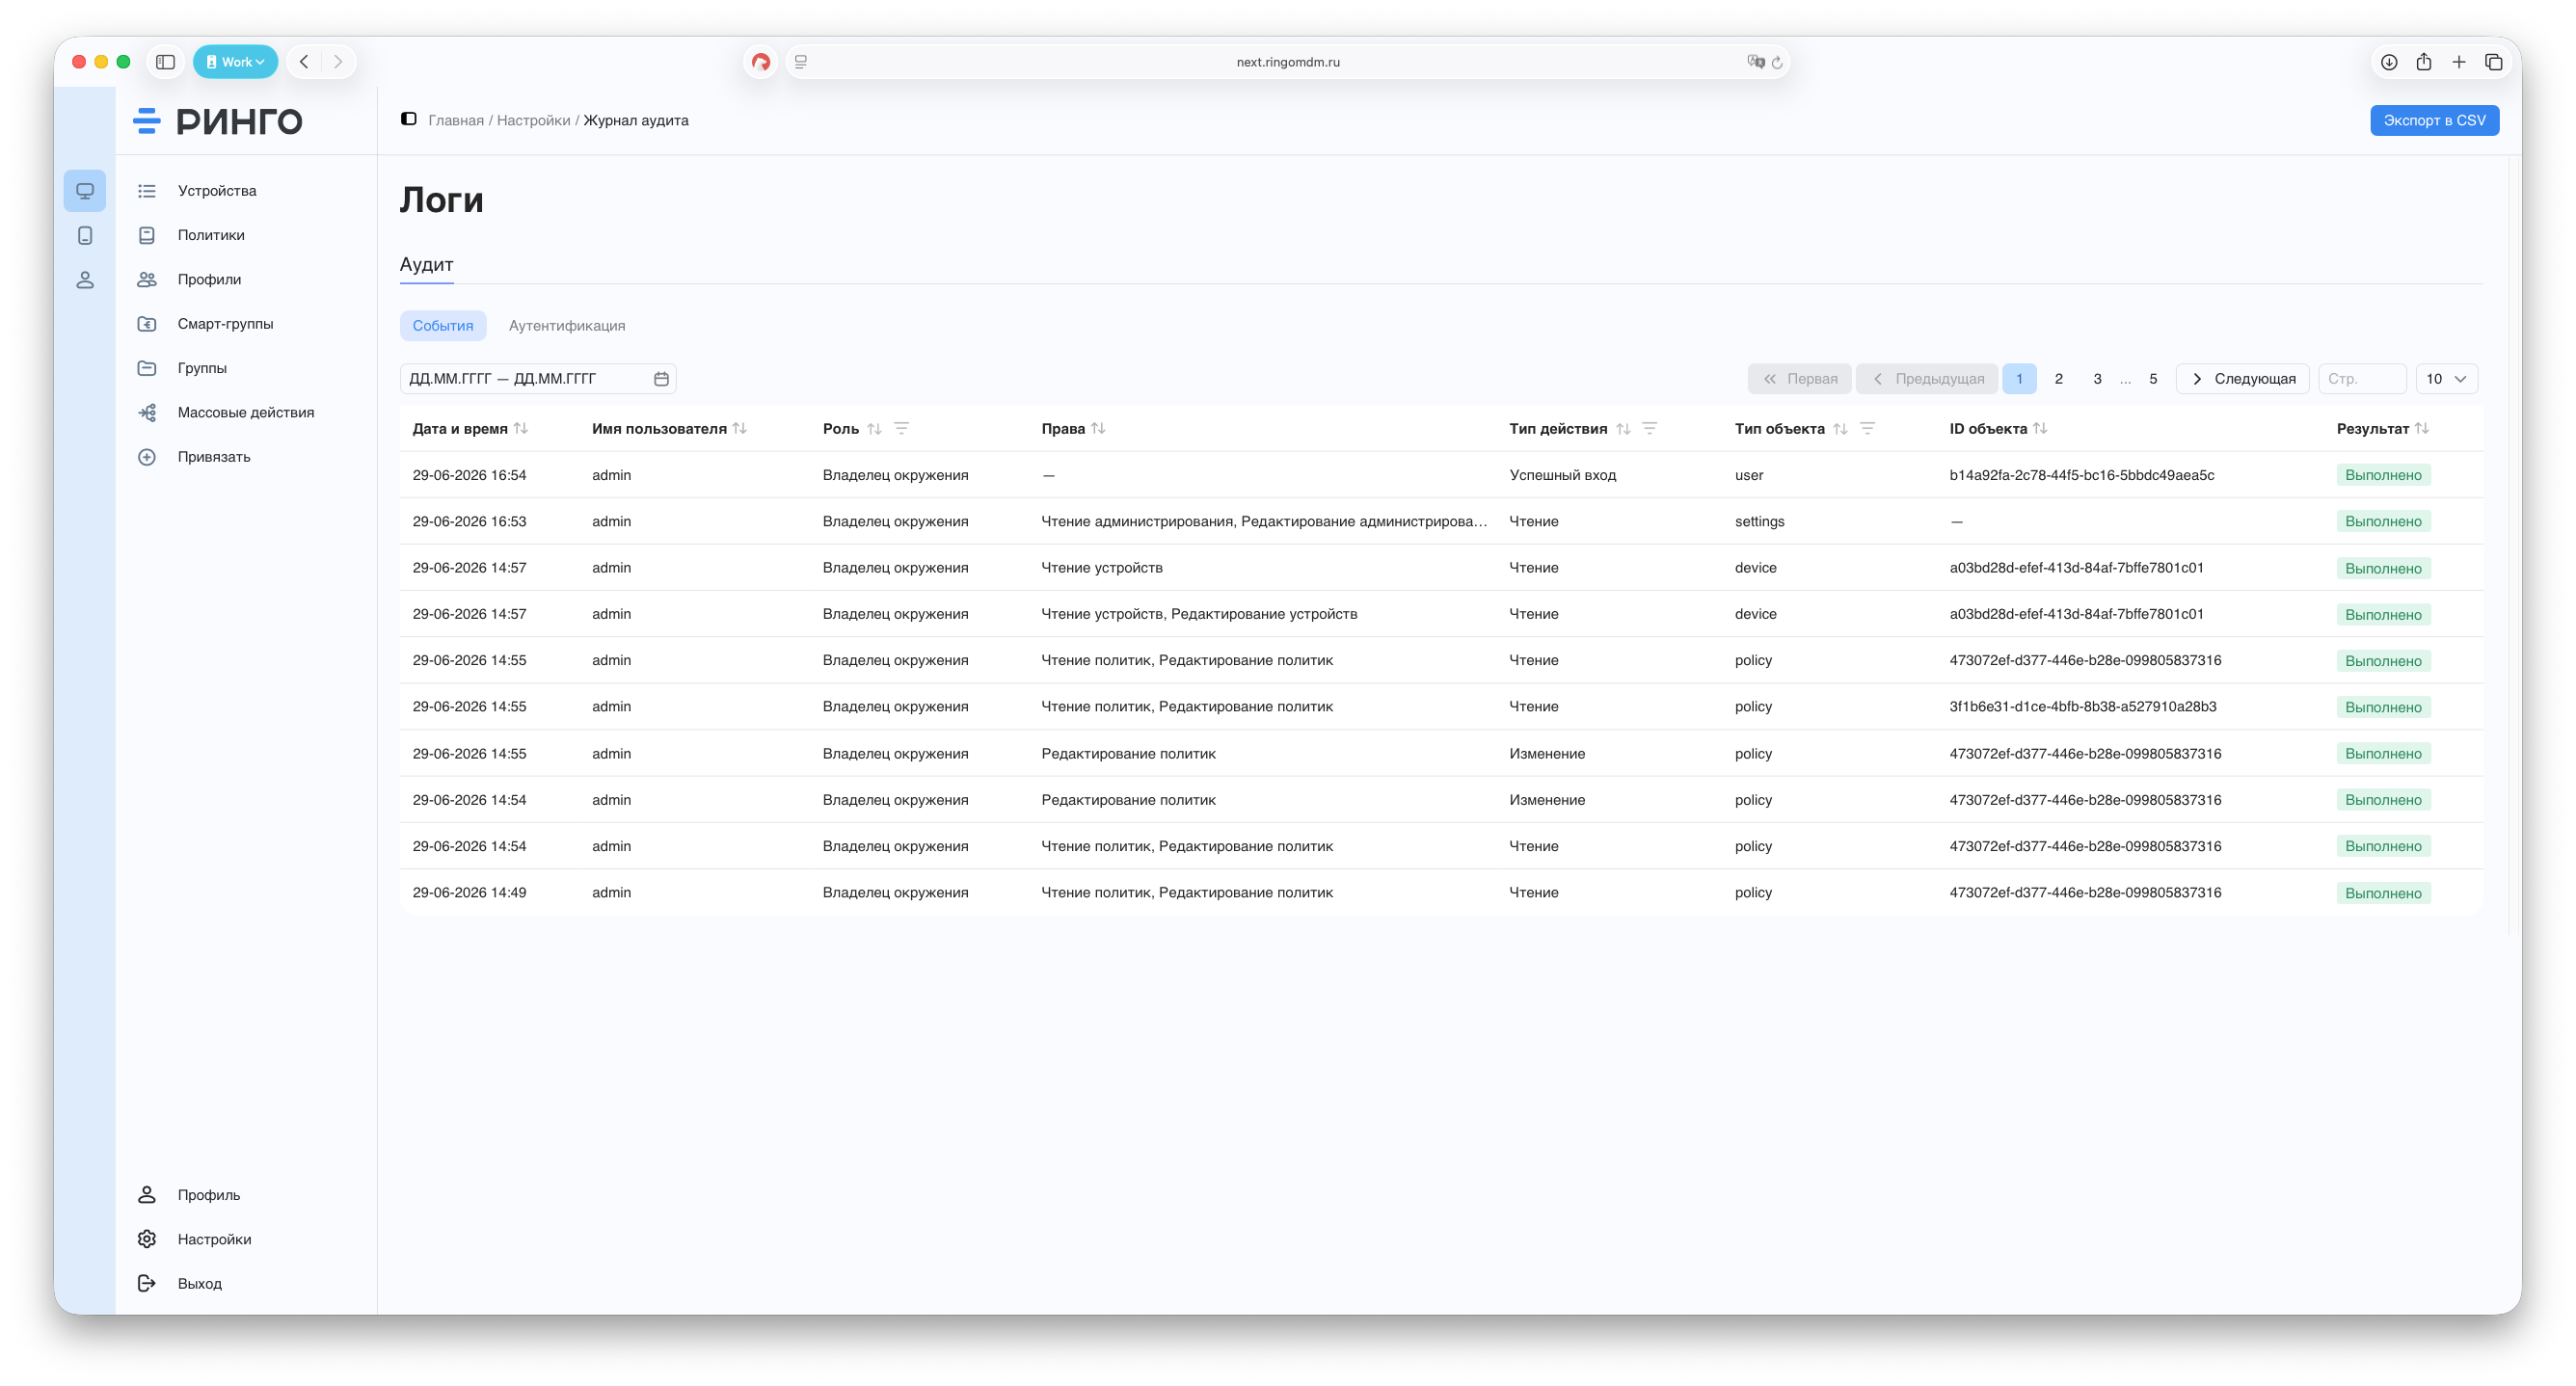
В разделе Настройки → Логи пользователь видит журнал событий с двумя основными вкладками: «События» и «Аутентификация». В событиях отображаются операции с устройствами, пользователями, группами, профилями, политиками, скриптами, пакетами, ролями и настройками. Во вкладке аутентификации фиксируются входы, выходы, ошибки входа, 2FA и завершение сессий.
¶ События
¶ Аутентификация
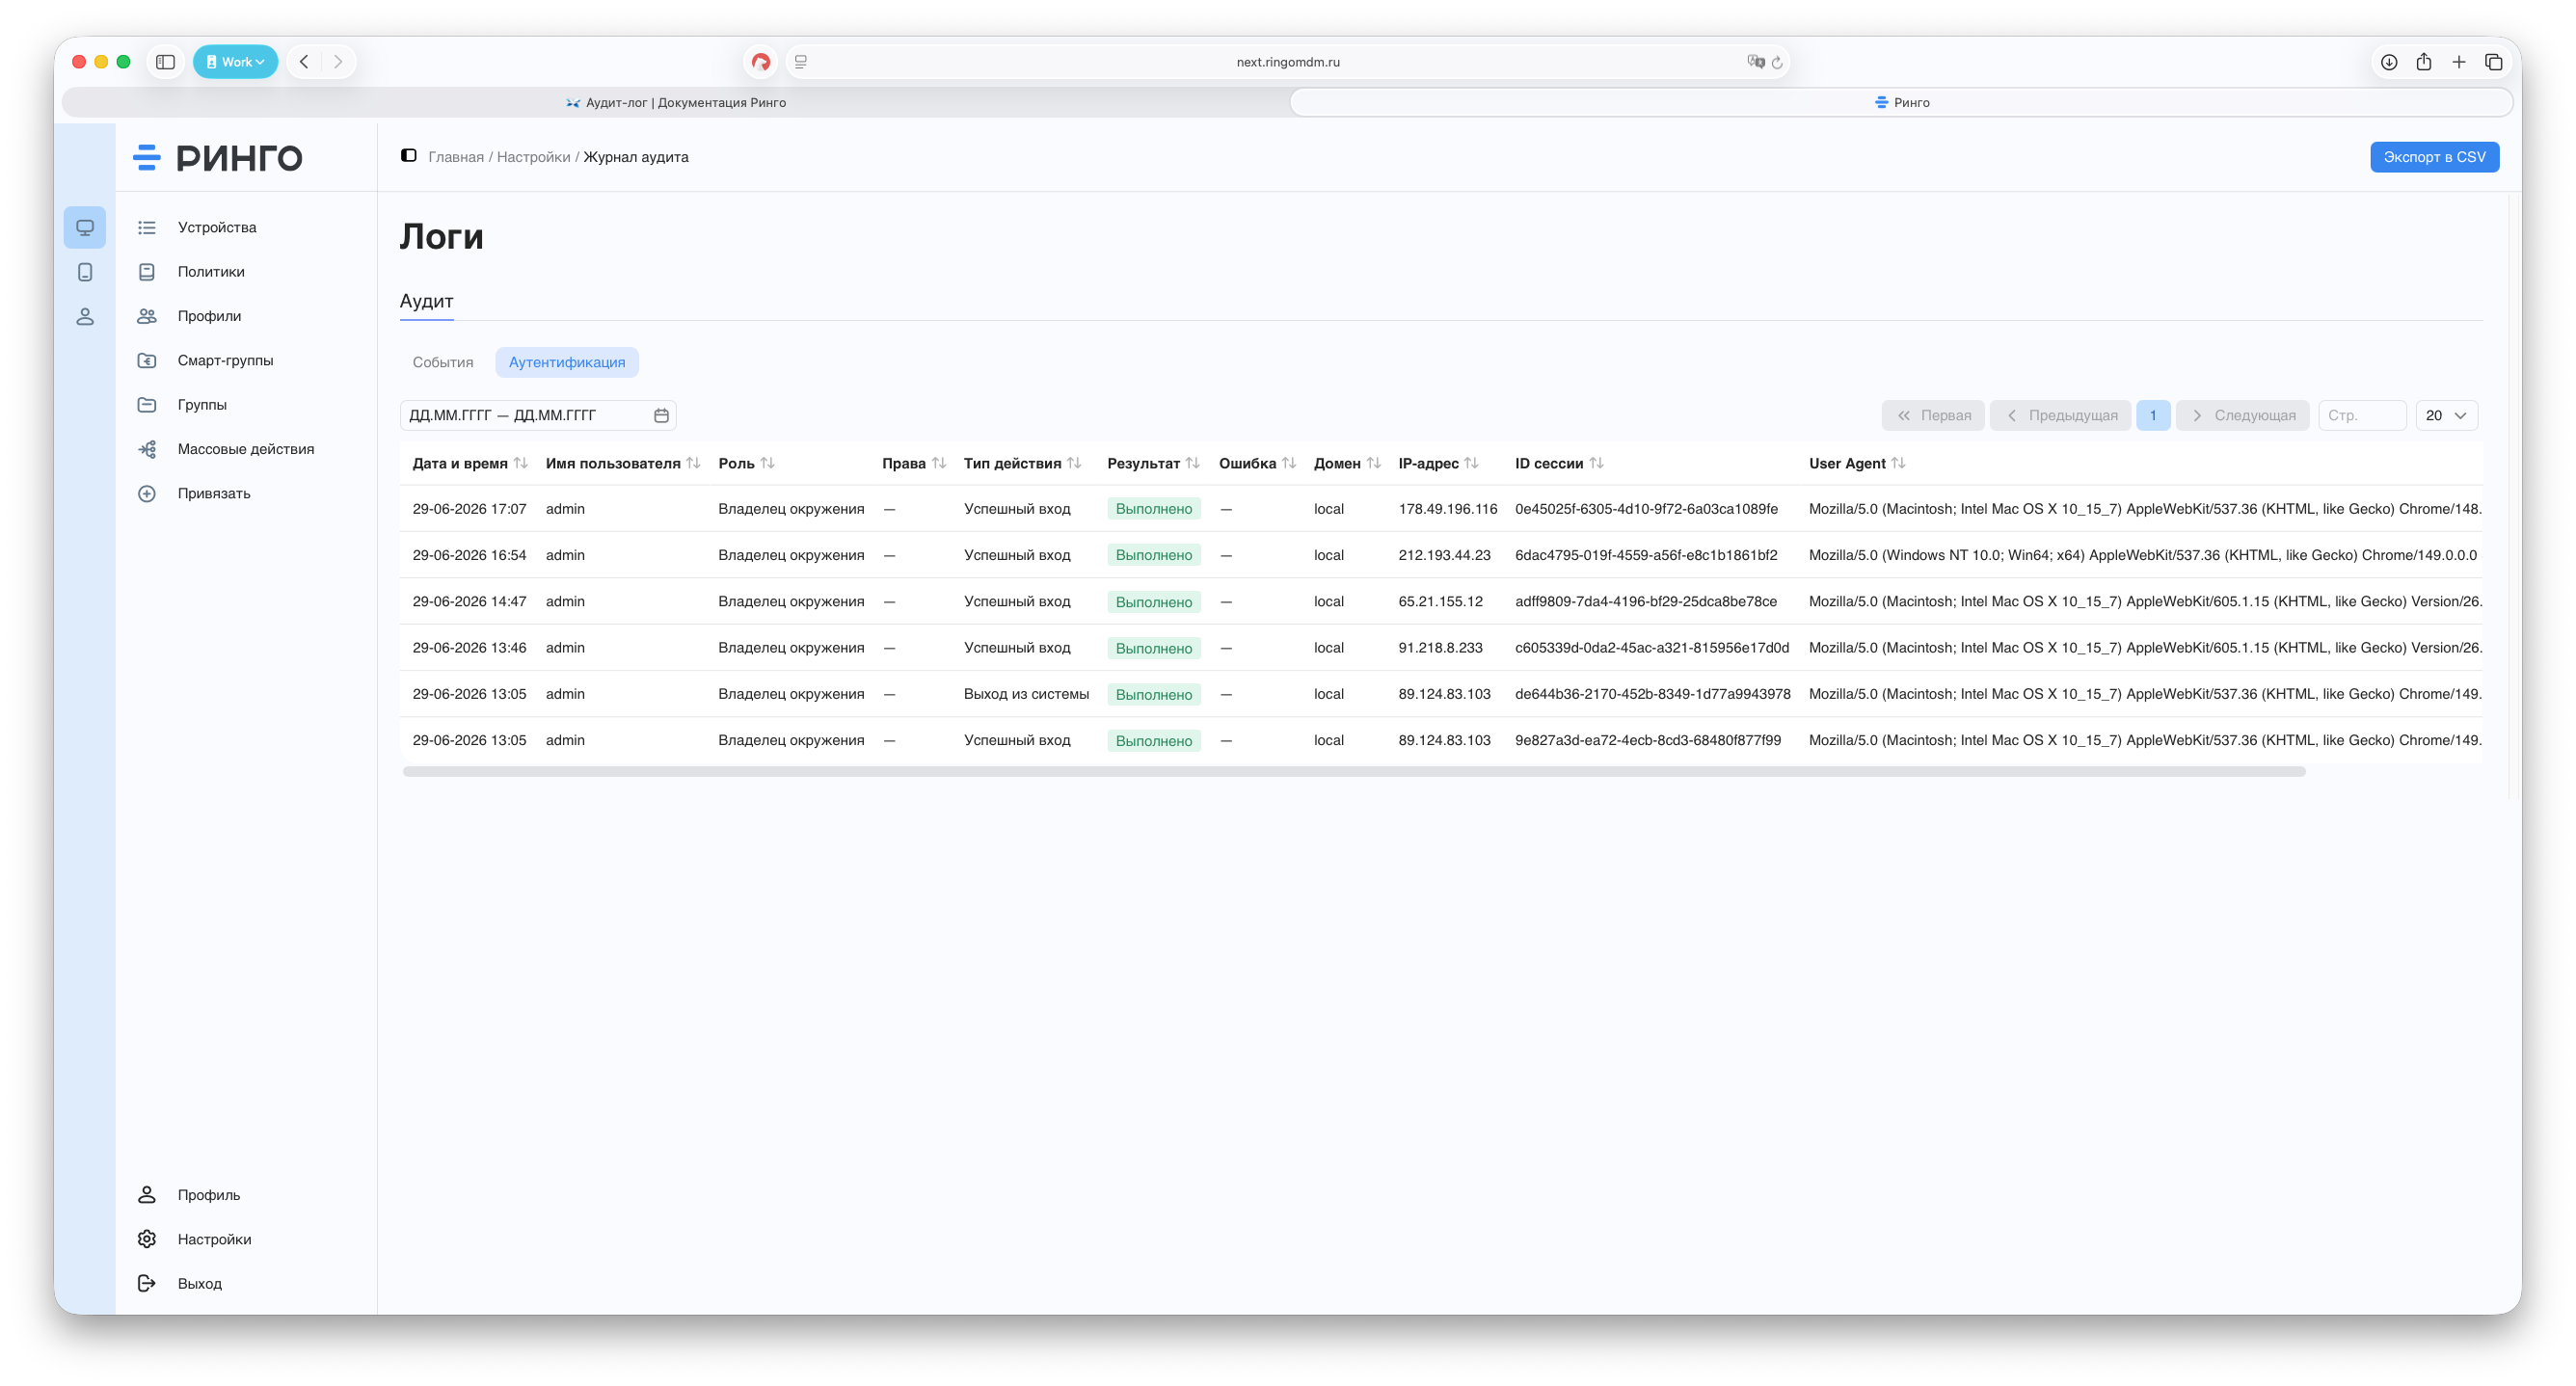
В списке логов доступны ключевые данные: дата и время, пользователь, роль, права, тип действия, тип объекта, ID объекта и результат выполнения. Для событий аутентификации дополнительно отображаются IP-адрес, домен, ID сессии и ошибка, если действие завершилось неуспешно.
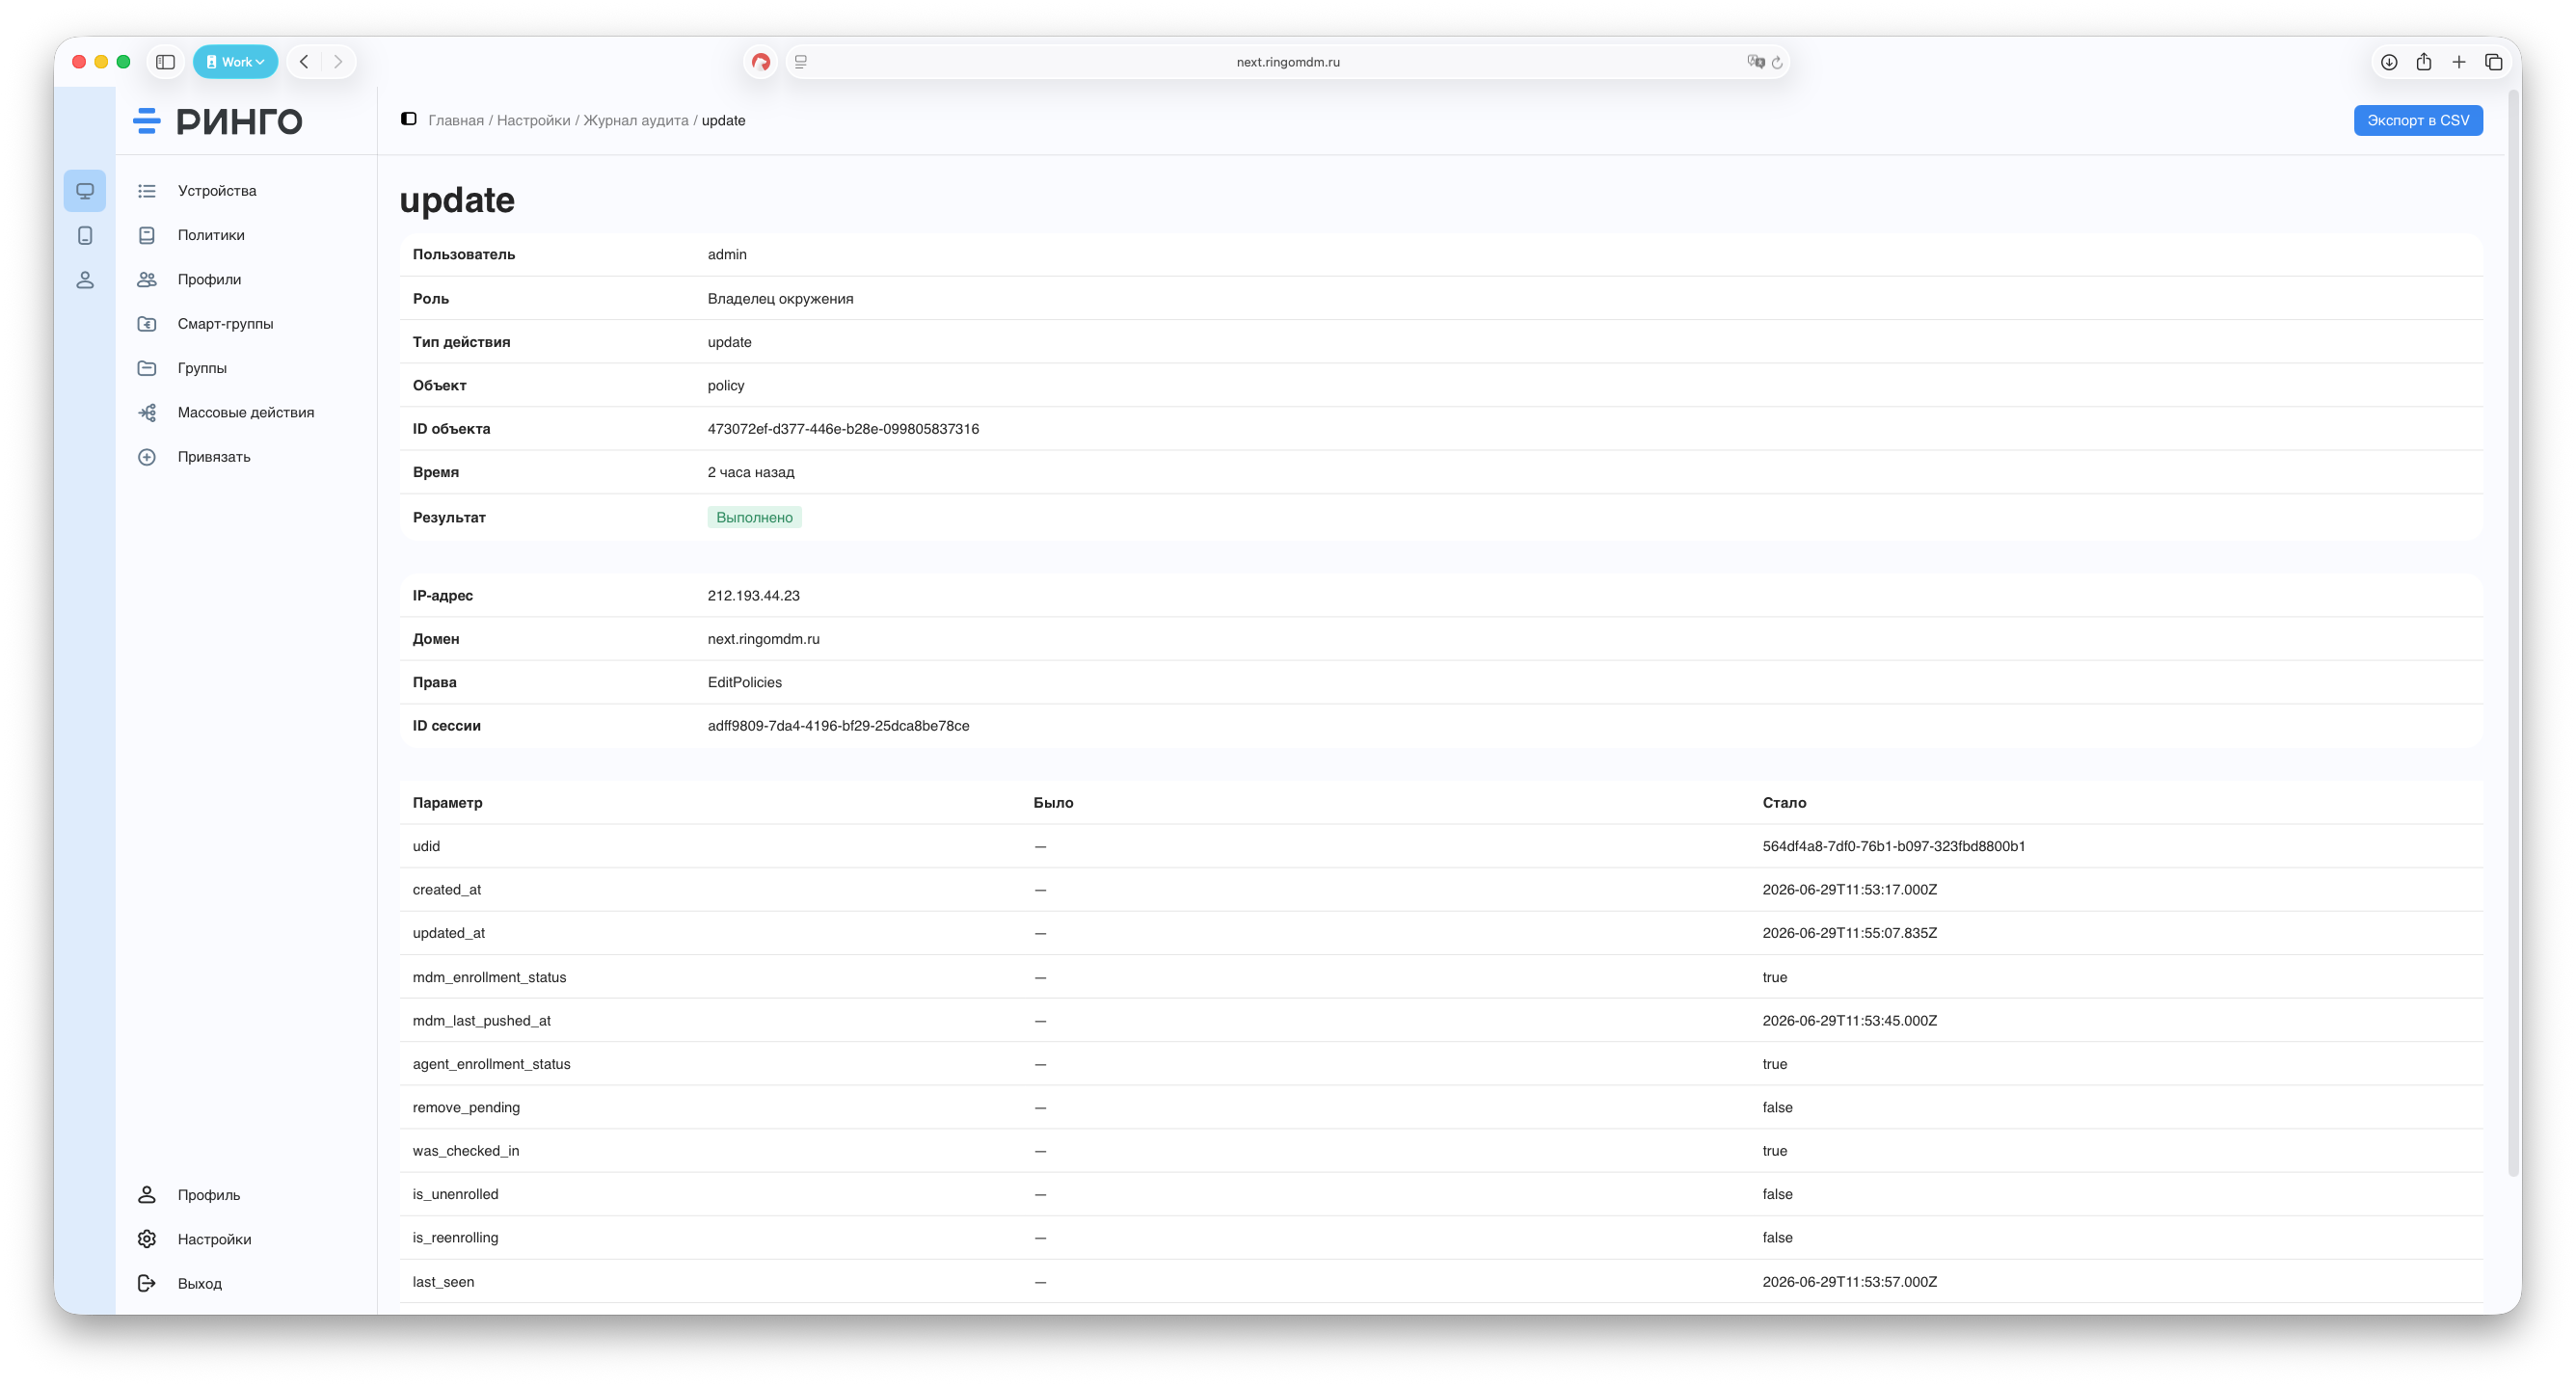
Пользователь может фильтровать и сортировать журнал, выбирать период дат, быстро находить нужные записи и переходить в детальную карточку события. В деталях отображается контекст действия: пользователь, роль, объект, результат, IP, домен, сессия, задействованные права, измененные параметры с вариантами «было» и «стало», а также JSON-представление события для более глубокого анализа.
Журналы можно экспортировать в CSV: как список событий, так и отдельную запись.